¿Tu empresa está lista para una brecha de seguridad? La autoevaluación que la mayoría no se atreve a hacer
Hay una pregunta que casi ninguna empresa en México se hace hasta que ya es demasiado tarde:
Si hoy ocurriera un incidente de seguridad real, ¿tu equipo sabría exactamente qué hacer durante las primeras horas?
La mayoría de las organizaciones responde mencionando las herramientas que tiene instaladas: antivirus, firewall y algún sistema de monitoreo. Sin embargo, tener herramientas de seguridad y estar realmente preparado no es lo mismo.
La verdadera protección depende de la capacidad de entender rápidamente qué está ocurriendo, contener el impacto y responder con confianza, no solo desde el área técnica, sino también desde el punto de vista operativo y de negocio.
En muchos casos, las brechas de visibilidad, validación y planeación permanecen ocultas hasta que ocurre un ataque.
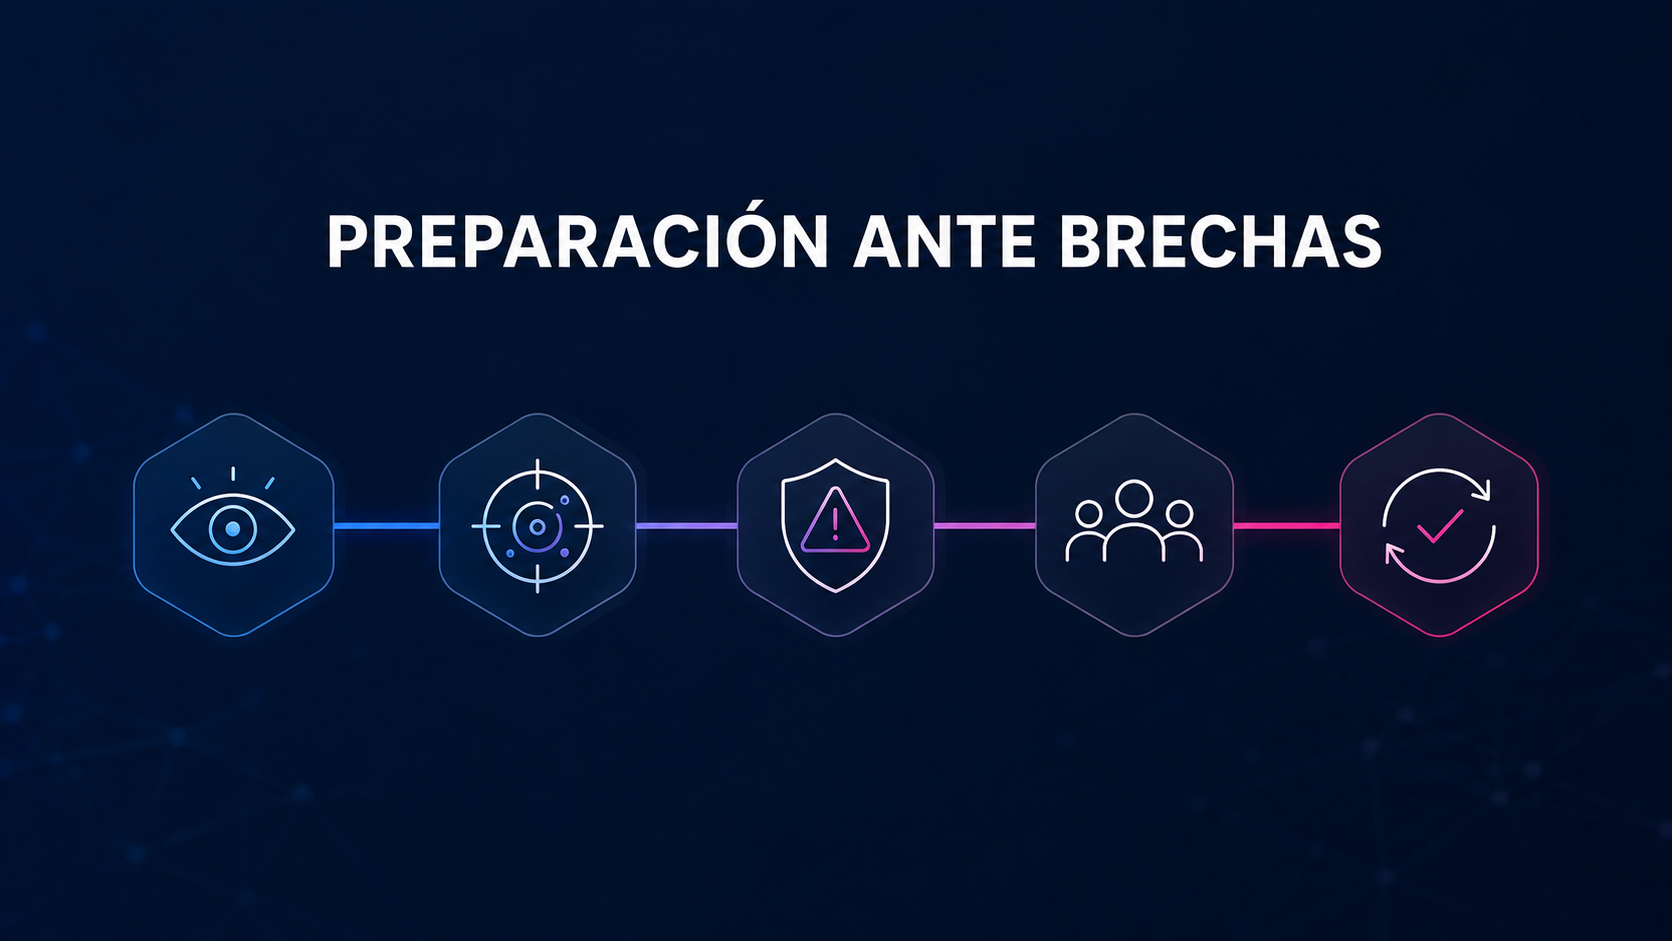
Con base en el framework de autoevaluación de SentinelOne, alineado con marcos de referencia como NIST CSF y las guías de SANS y CISA, estas son las cinco áreas en las que suelen encontrarse los principales puntos ciegos.
1. Detección y visibilidad
¿Tu empresa puede ver en tiempo real qué está pasando en sus endpoints, identidades, cargas de trabajo en la nube y tráfico de red?
Las soluciones basadas únicamente en firmas conocidas pueden dejar pasar comportamientos sospechosos que no coinciden con indicadores identificados previamente.
Sin una visibilidad completa, resulta más difícil determinar con rapidez el origen, alcance y posible impacto de un incidente. Esto puede aumentar el tiempo durante el cual un atacante permanece dentro de la red sin ser detectado.
Una organización preparada debe contar con información suficiente para responder preguntas esenciales:
- ¿Dónde comenzó el incidente?
- ¿Qué dispositivos o usuarios están involucrados?
- ¿Qué acciones realizó el atacante?
- ¿Hasta dónde se extendió la amenaza?
- ¿Qué debe aislarse o remediarse primero?
2. Caza proactiva de amenazas
¿Tu equipo busca amenazas activamente o solamente reacciona cuando recibe una alerta?
Una estrategia de seguridad no debería depender únicamente de las notificaciones generadas por las herramientas. La caza proactiva de amenazas permite investigar comportamientos inusuales, detectar patrones sospechosos y encontrar posibles riesgos antes de que se conviertan en incidentes graves.
Los equipos que investigan únicamente después de recibir una alerta suelen enfrentar mayores tiempos de exposición y un impacto operativo más considerable.
El objetivo es pasar de una postura reactiva a una estrategia en la que la organización busque señales de riesgo de forma continua.
3. Preparación para responder a incidentes
¿Tu equipo puede actuar de manera decisiva durante las primeras horas de un incidente?
Una respuesta efectiva requiere mucho más que una herramienta tecnológica. La organización necesita contar con:
- Roles y responsabilidades claramente definidos.
- Rutas de escalamiento establecidas por escrito.
- Protocolos para aislar equipos y contener amenazas.
- Playbooks probados mediante ejercicios reales.
- Canales de comunicación disponibles durante una crisis.
- Acceso oportuno a especialistas en análisis forense y respuesta.
No basta con tener un plan documentado en un archivo que nadie consulta. Los procedimientos deben conocerse, probarse y actualizarse periódicamente.
También es importante que la empresa pueda activar apoyo especializado sin depender de procesos administrativos o de compra que puedan tardar varios días. En una brecha de seguridad, cada minuto cuenta.
4. Preparación organizacional y ejecutiva
Una respuesta técnica puede ejecutarse correctamente y, aun así, dejar al negocio expuesto.
Durante un incidente de seguridad no solamente interviene el área de TI. También pueden participar dirección, legal, cumplimiento, recursos humanos, comunicación y atención a clientes.
Si estas áreas se integran por primera vez cuando la crisis ya comenzó, el riesgo operativo, regulatorio y reputacional aumenta.
Por ello, la organización debe definir con anticipación:
- Quién toma las decisiones críticas.
- Quién debe ser informado y en qué momento.
- Cómo se documentará el incidente.
- Cuándo deben notificarse clientes, autoridades o socios.
- Qué mensajes se comunicarán interna y externamente.
- Cómo se mantendrá la continuidad de la operación.
La ciberseguridad no es únicamente una responsabilidad técnica. También es una responsabilidad del negocio.
5. Inteligencia de amenazas y mejora continua
Un programa de seguridad que no evoluciona termina quedándose atrás.
Las técnicas utilizadas por los atacantes cambian constantemente. Por eso, una estrategia que funcionó el año pasado no necesariamente será suficiente frente a las amenazas actuales.
La preparación debe revisarse de manera continua mediante:
- Análisis de incidentes y aprendizajes posteriores.
- Actualización de políticas y procedimientos.
- Evaluaciones periódicas de riesgos.
- Simulaciones y ejercicios de respuesta.
- Capacitación para usuarios y equipos técnicos.
- Ajustes a las herramientas de detección y protección.
- Seguimiento de nuevas técnicas y tendencias de ataque.
Cada incidente, simulación o alerta debe utilizarse como una oportunidad para fortalecer la postura de seguridad de la organización.
Lo que hemos observado en las organizaciones mexicanas
En INTERLACE hemos identificado que muchas empresas no tienen un problema de conciencia, sino de estructura.
Sus equipos saben que existen brechas y puntos débiles, pero no siempre cuentan con un camino claro para identificarlos, priorizarlos y resolverlos.
En algunos casos existen herramientas sin una operación adecuada. En otros, los procedimientos están documentados, pero nunca se han puesto a prueba. También hay organizaciones que cuentan con buena protección técnica, pero no han involucrado a las áreas ejecutivas, legales y operativas.
La preparación real comienza con una evaluación honesta del estado actual de la empresa.
La tecnología es importante, pero también lo es el equipo que la opera
En INTERLACE somos partner e implementador de SentinelOne Singularity XDR en México.
No solo instalamos la plataforma. La configuramos de acuerdo con la operación de cada cliente y brindamos monitoreo desde nuestro propio Security Operations Center (SOC), las 24 horas del día, los siete días de la semana.
SentinelOne Singularity XDR permite atender varias de las brechas más comunes identificadas durante la autoevaluación:
- EDR autónomo: detección basada en comportamientos, sin depender únicamente de firmas conocidas.
- Ranger: identificación de dispositivos no gestionados que pueden representar puntos ciegos dentro de la red.
- Storyline: reconstrucción del ataque para visualizar su origen, desarrollo, causa raíz e impacto.
- Vigilance MDR: servicio administrado de detección y respuesta para monitorear, investigar y escalar amenazas.
Con nuestra implementación, hemos alcanzado indicadores de un minuto en tiempo de detección y 100% de prevención de ransomware, además de una capacidad de respuesta ante alertas en menos de 15 minutos.
Sin embargo, para cerrar las brechas relacionadas con la preparación organizacional y la mejora continua, la tecnología representa solamente una parte de la solución.
La otra parte consiste en analizar honestamente en qué punto se encuentra la empresa, qué riesgos enfrenta y qué tan preparada está para actuar cuando ocurra un incidente real.
Evalúa qué tan preparada está tu empresa
Preparamos una guía completa de autoevaluación que desarrolla las cinco dimensiones esenciales de preparación ante una brecha de seguridad.
Puedes utilizarla para revisar con tu equipo los controles actuales, detectar puntos ciegos y establecer prioridades de mejora.
📄 Descarga aquí la guía completa de autoevaluación: https://interlace.com/wpcontent/uploads/2026/08/Interlace_Guia_Breach_Readiness.pdf
Si quieres revisar los resultados con nuestros especialistas o conocer cómo SentinelOne Singularity XDR puede fortalecer la seguridad de tu organización, visita:
Agenda una demostración o una llamada exploratoria con nuestro equipo.
INTERLACE | Ciberseguridad y Servicios Administrados
Partner e implementador de SentinelOne en México.
Artículos relacionados