Seguridad física documental: la fuga de información que nadie audita
Cuando hablamos de seguridad de la información, casi siempre pensamos en firewalls, ransomware y contraseñas. Sin embargo, existe un frente que rara vez llega a la agenda del comité de seguridad: el documento físico.
Un contrato en un cajón sin llave, una impresión confidencial que nadie recoge o una caja de archivo que sale sin una cadena de custodia clara pueden convertirse en una fuga de información.
La seguridad documental no consiste en elegir entre proteger lo físico o lo digital. Consiste en administrar ambos como un solo flujo de información.
Un problema que la ley mexicana ya reconoce
La Ley Federal de Protección de Datos Personales en Posesión de los Particulares establece que las organizaciones deben mantener medidas de seguridad administrativas, técnicas y físicas para proteger los datos personales contra daño, pérdida, alteración, destrucción, uso, acceso o tratamiento no autorizado.
Esto significa que proteger únicamente servidores, sistemas y aplicaciones no es suficiente. Si la información aparece en contratos, expedientes, recibos, cheques o impresiones internas, el soporte físico también forma parte del riesgo que la organización debe administrar.
El papel no envía alertas
IBM ubicó el costo promedio mundial de una brecha de datos en 4.44 millones de dólares durante 2025. Aunque esta cifra contempla incidentes de diferentes tipos y no exclusivamente fugas de documentos físicos, permite dimensionar el impacto operativo, financiero, legal y reputacional que puede provocar la pérdida de información sensible.
Los sistemas digitales suelen generar alertas, registros de actividad y señales de acceso. En cambio, una carpeta extraviada puede permanecer fuera de control durante semanas o meses sin que nadie advierta su ausencia.
Esta falta de visibilidad convierte al documento físico en uno de los puntos ciegos más delicados dentro de una organización.
Cuatro puntos que muchas empresas no revisan
Acceso al archivo físico
Las organizaciones controlan detalladamente los permisos para ingresar a sistemas y carpetas digitales. Sin embargo, el acceso al archivo físico todavía puede depender de una llave compartida, sin registro de quién entró, cuándo lo hizo o qué documentos consultó.
Bandeja de salida de la impresora
Los documentos con información sensible pueden permanecer durante minutos u horas en la bandeja de salida, expuestos a cualquier persona que pase cerca del equipo.
El problema no siempre es un ataque sofisticado. En ocasiones, basta con que alguien recoja una impresión que no le corresponde.
Destrucción documental
Triturar documentos no demuestra por sí solo que existió una cadena de custodia adecuada. La información sensible requiere un procedimiento documentado y, cuando corresponda, evidencia o un certificado de destrucción.
Conexión entre lo físico y lo digital
Escanear un expediente no elimina automáticamente su versión física. Si ambas copias continúan disponibles, la organización mantiene dos superficies de riesgo que deben protegerse de manera coordinada.
La solución que INTERLACE implementa con sus clientes
En INTERLACE estamos implementando una arquitectura de seguridad para equipos multifuncionales que combina:
- Permisos de uso definidos por rol.
- Autenticación de usuarios.
- Liberación segura de impresiones.
- Trazabilidad de actividades.
- Protección del documento una vez impreso.
- Administración y soporte continuo de la infraestructura.
El objetivo es que cada operación pueda relacionarse con una identidad, una función autorizada y un registro de uso.
De esta manera, el documento permanece retenido hasta que la persona autorizada se identifica en el equipo. Posteriormente, la organización puede registrar quién imprimió, copió o escaneó, desde qué equipo y bajo qué departamento o centro de costos.
1. Permisos diferentes para cada rol
Un equipo multifuncional no debería administrarse únicamente como un dispositivo con acceso permitido o denegado.
Imprimir, copiar, escanear y enviar documentos por correo electrónico son funciones diferentes, y cada una implica un nivel de riesgo específico. Por ello, el punto de partida es desarrollar una matriz de permisos de acuerdo con las responsabilidades y el nivel de confidencialidad de cada área.
Por ejemplo:
- Recepción puede tener autorización para imprimir, pero no para escanear o enviar documentos.
- Ventas puede imprimir, copiar y escanear documentos comerciales.
- Recursos Humanos puede trabajar con expedientes confidenciales, pero debe utilizar autenticación reforzada.
- Finanzas puede acceder a documentos sensibles con controles específicos de impresión y escaneo.
- Dirección puede utilizar todas las funciones, pero siempre mediante autenticación individual.
La infraestructura de directorio de la empresa puede utilizarse para asignar equipos y políticas a grupos como Finanzas, Recursos Humanos, Dirección, Ventas o Recepción.
Las soluciones de control de impresión compatibles con LDAP y Active Directory permiten autenticar a los usuarios antes de habilitar cada función. Además, pueden generar registros por persona, departamento, ubicación o centro de costos.
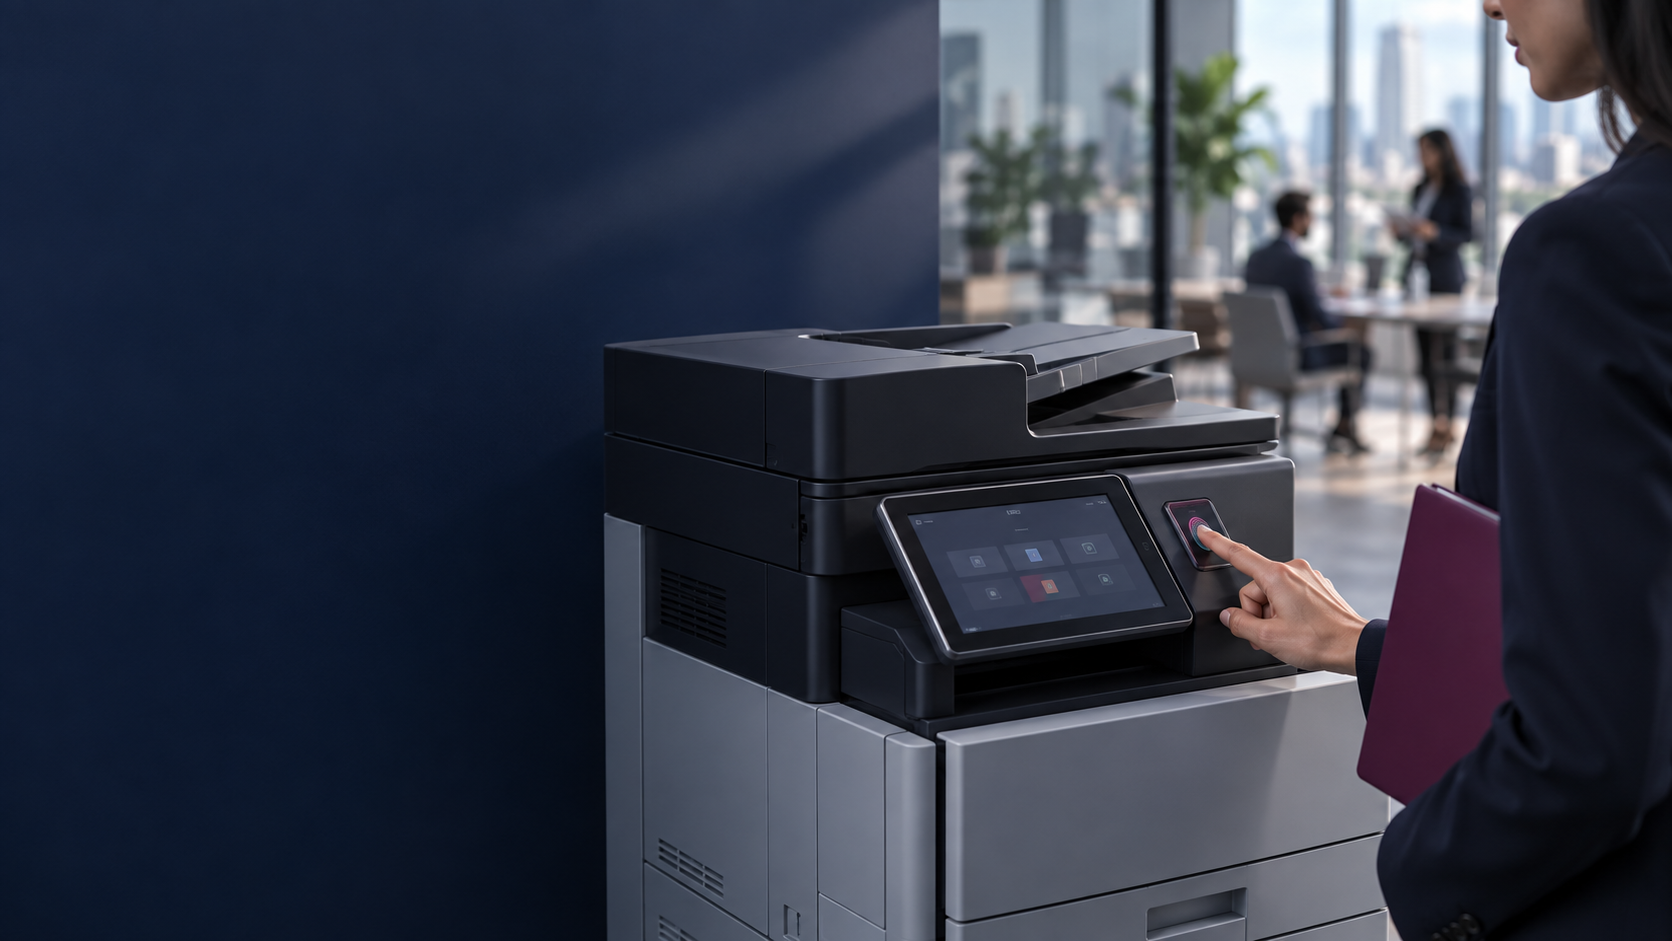
2. Autenticación biométrica: cerrar el riesgo de las tarjetas
Las tarjetas de proximidad mejoran el control de acceso, pero pueden prestarse, perderse o sustraerse.
Cuando esto sucede, la persona que tiene la tarjeta puede utilizar temporalmente los permisos de impresión, copiado y escaneo del titular, sin que el sistema pueda identificar fácilmente que se trata de alguien diferente.
Por esta razón, la solución que INTERLACE está implementando con sus clientes incorpora autenticación biométrica directamente en el equipo multifuncional.
Mediante lectores biométricos compatibles y su integración con plataformas de administración de impresión, el usuario se registra una vez y posteriormente puede liberar sus trabajos utilizando su huella digital en los equipos autorizados de la red.
Esta solución también puede funcionar en organizaciones con diferentes oficinas o sucursales, siempre que exista la infraestructura y compatibilidad necesarias entre los lectores, los multifuncionales y el software de control instalado, como PaperCut o soluciones equivalentes.
Para despachos jurídicos, notarías, instituciones financieras, áreas de Recursos Humanos y organizaciones de salud, este control resulta especialmente relevante.
El riesgo no es solamente imprimir de más. El verdadero riesgo es que un contrato, un expediente laboral, una receta médica o un documento de crédito termine en manos equivocadas debido a una tarjeta prestada o extraviada.
3. Liberación segura de impresiones
Con la impresión retenida o pull printing, el documento no se imprime inmediatamente cuando el usuario lo envía desde su computadora.
El trabajo permanece dentro de una cola segura y solamente se libera cuando la persona se autentica directamente frente al equipo multifuncional.
Este proceso permite:
- Evitar documentos olvidados en las bandejas.
- Reducir el riesgo de que otra persona recoja información ajena.
- Asociar cada impresión con un usuario determinado.
- Permitir que el usuario libere el documento desde otro equipo autorizado.
- Disminuir impresiones innecesarias.
- Obtener mayor control sobre los costos y consumos.
4. Protección del documento mediante marcas de seguridad
Controlar quién imprime resuelve una parte del problema. La otra comienza cuando el documento ya se encuentra circulando.
En documentos de alto valor pueden incorporarse mecanismos como marcas variables, microimpresión, patrones que evidencian una copia y datos de trazabilidad generados al momento de imprimir.
Las soluciones especializadas en impresión documental segura permiten añadir elementos antifraude dentro del propio flujo de impresión.
Dependiendo de la solución y su configuración, estas marcas pueden:
- Facilitar la validación de autenticidad.
- Evidenciar alteraciones.
- Mostrar cuando un documento fue fotocopiado.
- Incorporar datos variables como usuario, fecha o número de folio.
- Diferenciar una impresión original de una copia no autorizada.
Este tipo de protección puede utilizarse en contratos, certificados, cheques, recetas médicas, documentos notariales y otros materiales que requieren un nivel mayor de control.
El Código Penal Federal sanciona la falsificación de documentos en sus artículos 243 a 246. Sin embargo, la prevención debe formar parte de la estrategia de cada organización.
Mientras la ley actúa después de que ocurre una falsificación, las marcas de seguridad buscan reducir el riesgo desde el momento en que el documento se imprime.
Del equipo aislado a un Servicio Administrado de Impresión
Estos controles funcionan mejor cuando no se implementan como accesorios independientes, sino como parte de un Servicio Administrado de Impresión.
En este modelo, INTERLACE acompaña a sus clientes durante las diferentes etapas del proyecto:
- Diagnóstico de la operación documental.
- Identificación de usuarios, equipos, sedes y documentos sensibles.
- Diseño de permisos por área y tipo de usuario.
- Integración con Active Directory, LDAP y plataformas de impresión.
- Configuración de mecanismos de autenticación.
- Implementación de impresión retenida.
- Puesta a punto de los equipos.
- Capacitación de usuarios.
- Soporte técnico y atención de incidentes.
- Mantenimiento preventivo y correctivo.
- Administración de partes, consumibles y refacciones.
- Seguimiento del uso, costos y desempeño del servicio.
- Revisión periódica de las políticas de seguridad.
Así, el multifuncional deja de ser un dispositivo periférico sin gobierno y se convierte en un punto administrado dentro de la estrategia de seguridad y continuidad operativa de la empresa.
De una postura reactiva a una estrategia preventiva
La seguridad documental está evolucionando de una postura reactiva —investigar una fuga después de que ocurrió— hacia un modelo preventivo que controla el riesgo antes de que se materialice.
Para una empresa, esto se traduce en preguntas muy concretas:
- ¿Sabemos cuántos documentos sensibles se imprimen y quién los recoge?
- ¿Cada usuario cuenta con permisos acordes con sus responsabilidades?
- ¿Todos pueden imprimir, copiar, escanear y enviar documentos?
- ¿Las impresiones confidenciales permanecen retenidas hasta que el usuario se autentica?
- ¿Existe un registro de las actividades realizadas en los equipos?
- ¿Los documentos de mayor valor cuentan con alguna medida que permita detectar alteraciones o copias no autorizadas?
- ¿La destrucción de documentos está respaldada por un proceso verificable?
Si una organización no puede responder estas preguntas con claridad, probablemente existe un riesgo documental que todavía no está siendo administrado.
Seguridad aplicada a todo el flujo documental
En INTERLACE trabajamos con clientes para quienes el documento, ya sea impreso o digital, continúa siendo una parte esencial de la operación.
Diseñamos e implementamos controles de impresión adaptados a la infraestructura, los equipos, las ubicaciones y los niveles de confidencialidad de cada organización.
La seguridad documental completa no consiste en elegir entre proteger lo físico o lo digital. Consiste en dejar de tratarlos como problemas separados y administrar todo el flujo con identidad, permisos, trazabilidad y controles preventivos.
Conoce cómo INTERLACE puede ayudarte a fortalecer la seguridad y administración de tu operación documental.
Artículos relacionados